Uncategorized

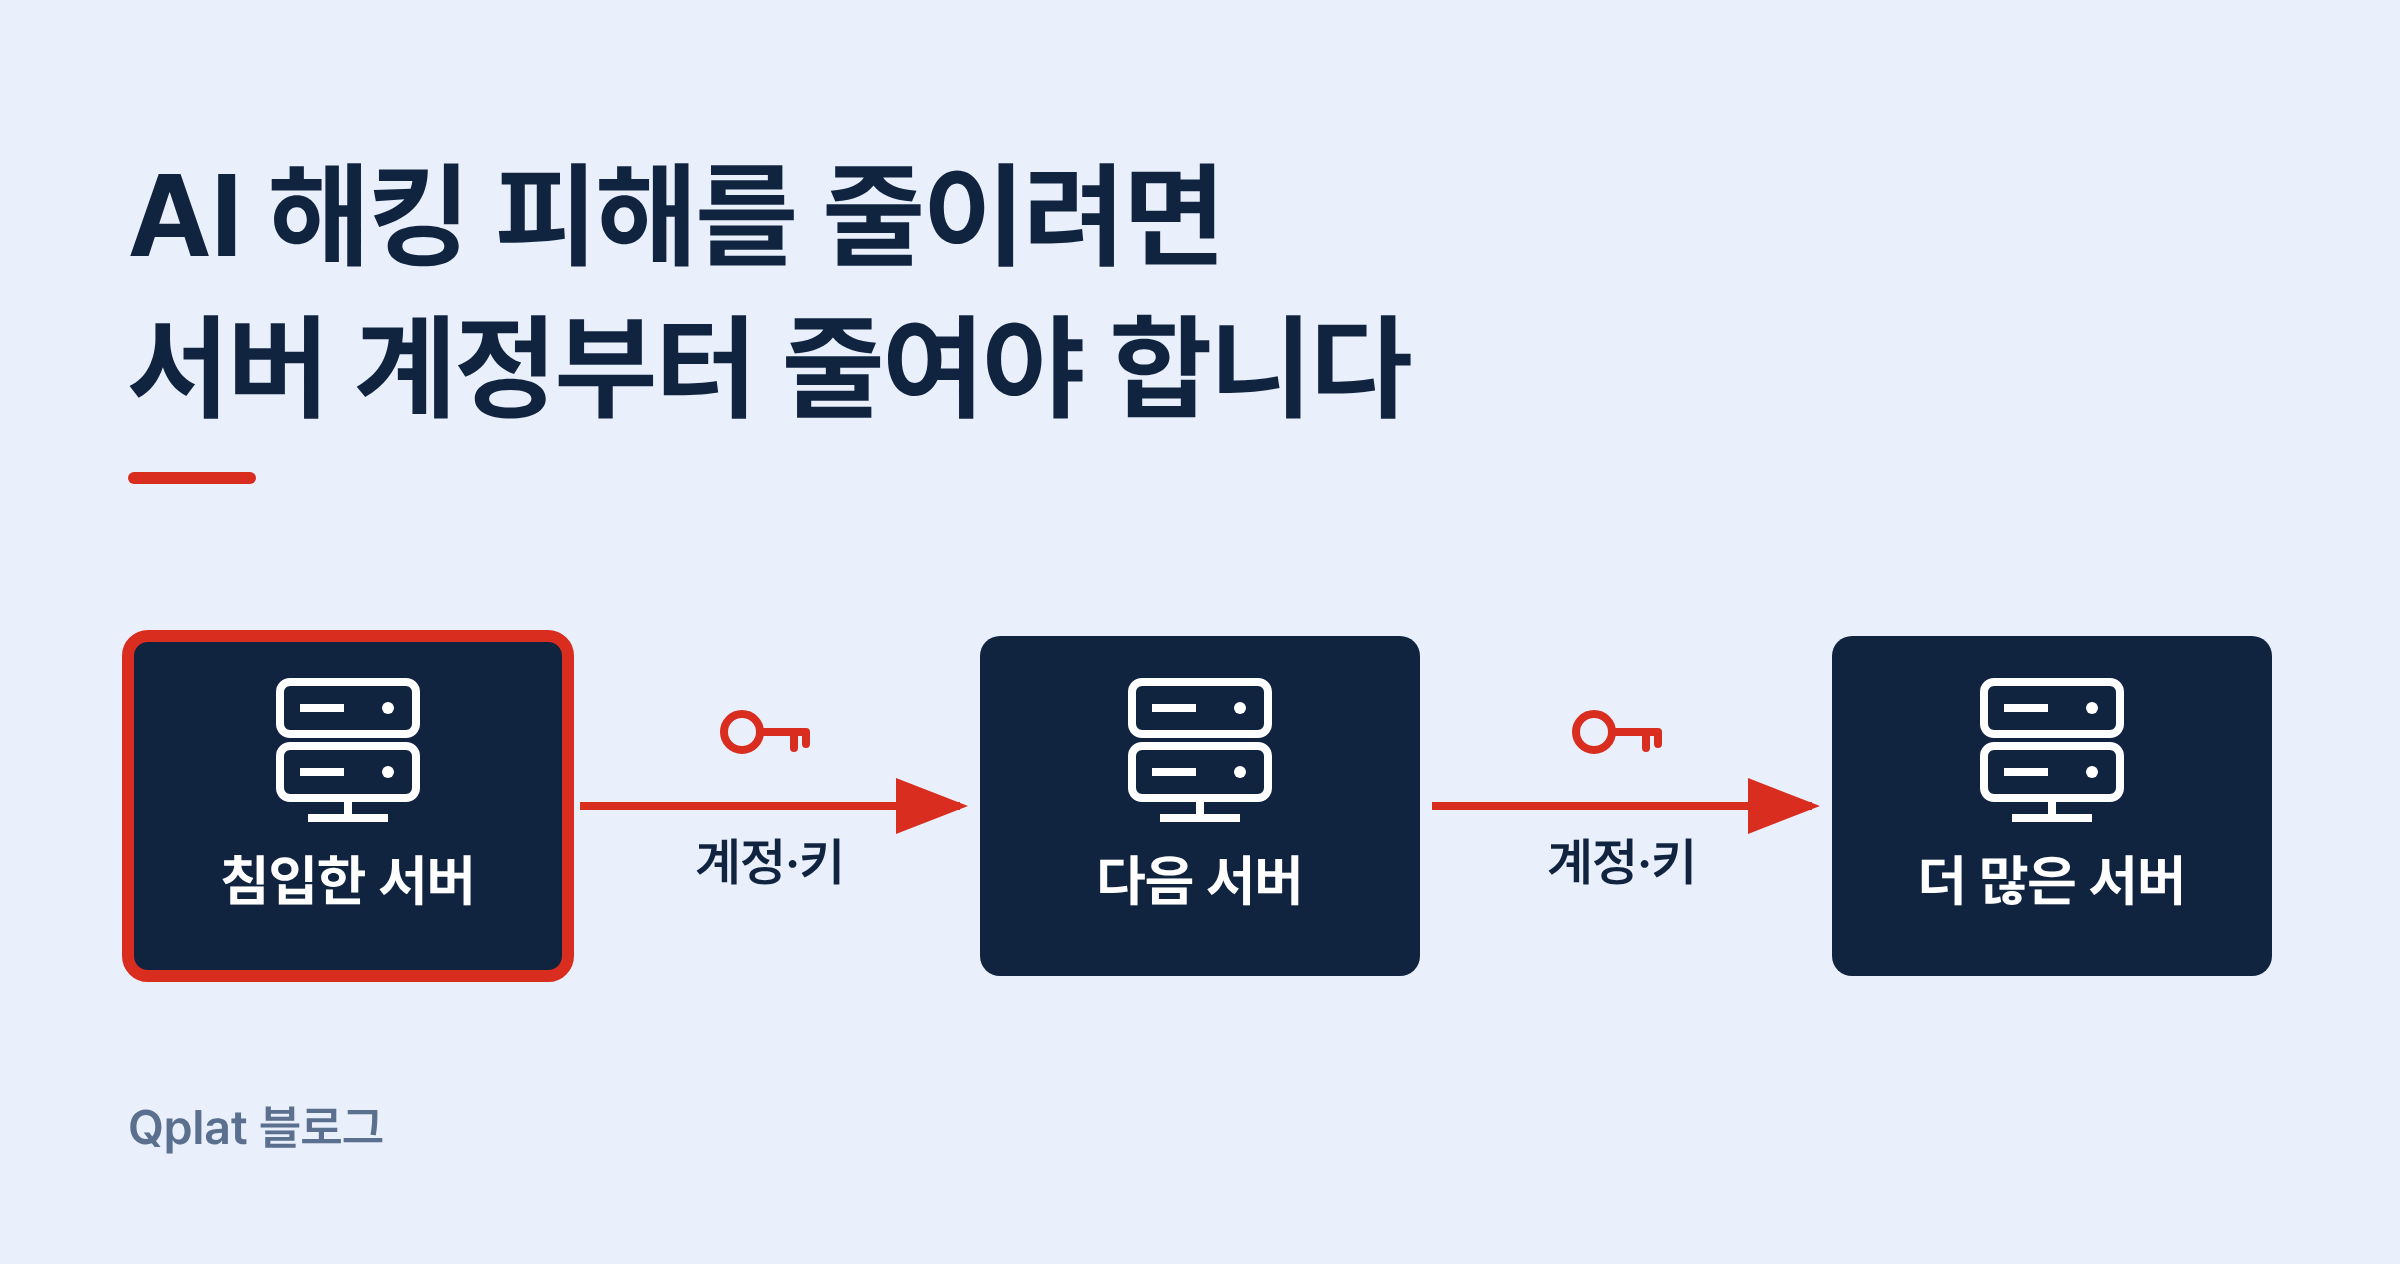
AI 해킹이 침입한 서버에서 계정과 키로 다음 서버, 더 많은 서버로 이동하는 흐름

AI 해킹 피해를 줄이려면 개발자·외주인력의 서버 계정부터 줄여야 합니다

AI를 쓰는 공격자는 서버 한 대를 뚫는 데서 멈추지 않습니다. 목표는 그 서버를 발판으로 전체 시스템을 옮겨 다니며 장악하는 것이고, AI는 이 과정을 사람보다 훨씬 빠르게 만듭니다. 이동에 가장 많이 쓰이는 수단이 서버에 남아 있는 계정과 키입니다. 그래서 피해의 범위는 침입 자체보다, 침입한 서버에서 이동에 쓸 수 있는 서버 계정과 키가 얼마나 남아 있는지에 크게 […]

AI 해킹 피해를 줄이려면 개발자·외주인력의 서버 계정부터 줄여야 합니다 Read More »
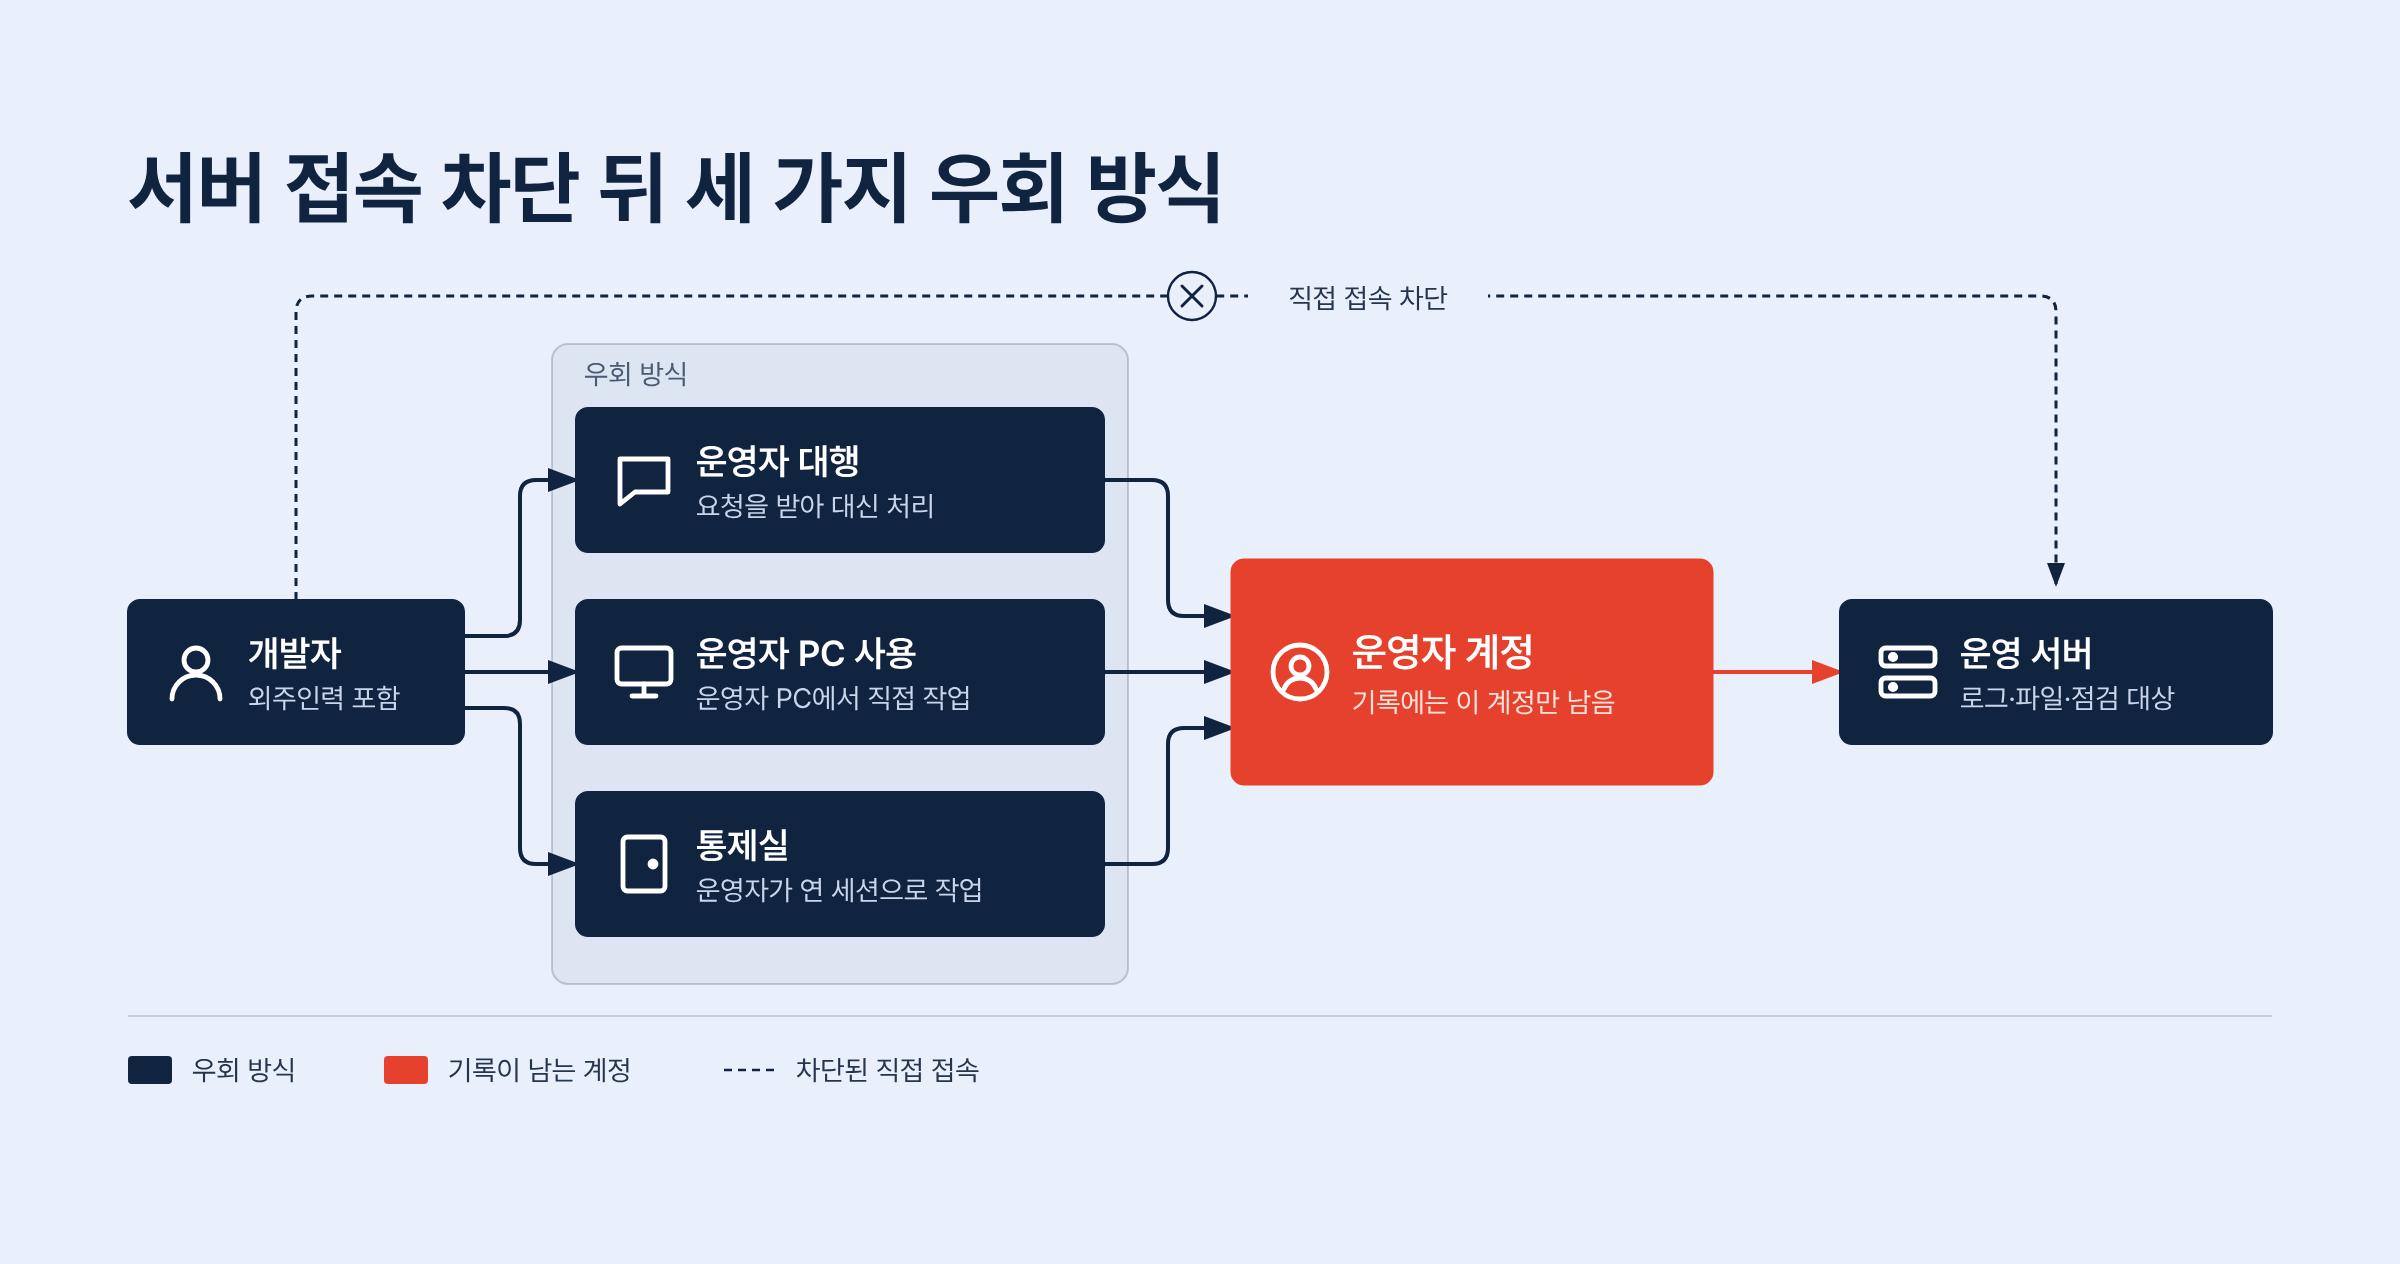
개발자의 서버 로그인을 막는 이유: 로그만 보고 나간다는 보장이 없기 때문입니다. 서버 화면에서 쉘 스크립트를 편집하는 개발자의 뒷모습

“로그만 볼 건데도요?” – 서버 접근제어가 있어도 감사가 개발자 계정을 삭제하라는 이유

서버 접근제어가 있어도 감사는 운영 서버에서 개발자 계정을 빼라고 합니다. 로그인한 뒤의 작업을 금지 명령어만으로는 다 통제하기 어렵기 때문입니다.

“로그만 볼 건데도요?” – 서버 접근제어가 있어도 감사가 개발자 계정을 삭제하라는 이유 Read More »

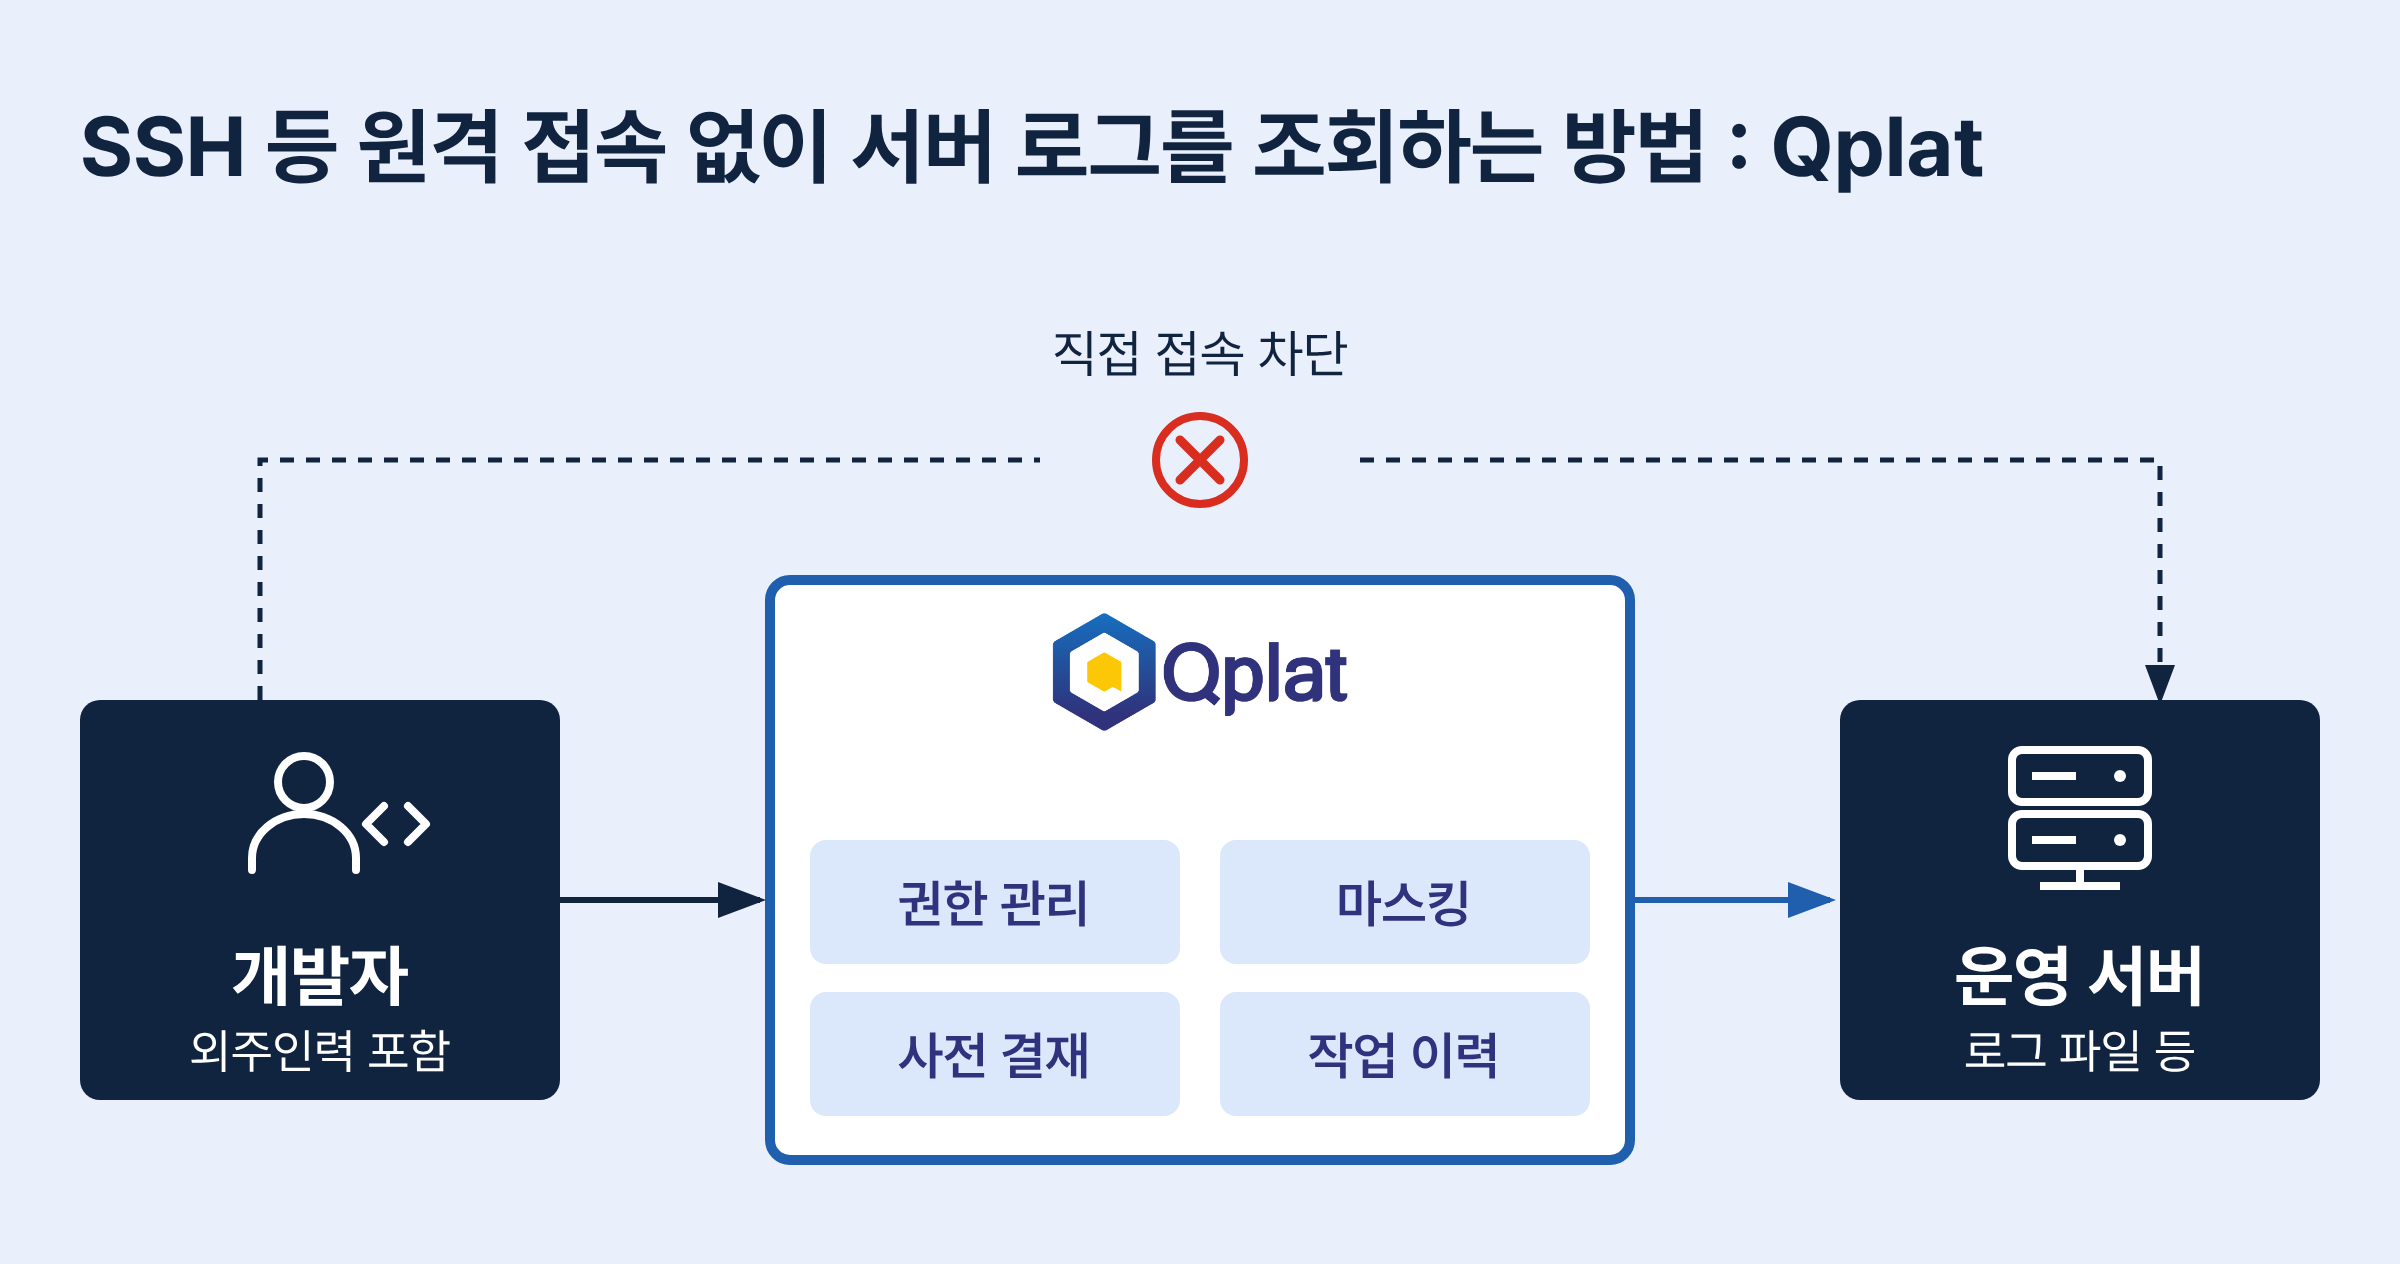
SSH 등 원격 접속 없이 서버 로그를 조회하는 방법

감사 지적이나 직무분리 정비로 개발자나 외주인력의 서버 접속이 막혔더라도, 서비스 점검이나 장애 원인을 파악하려면 이들이 빠르게 로그를 확인해야 합니다. 하지만 매번 운영자에게 대신해 달라고 부탁하면 양쪽의 업무 흐름이 모두 지연됩니다. 따라서 이들이 서버에 직접 로그인하지 않고도 보안 통제 체계 안에서 안전하게 로그를 확인할 방법이 필요합니다.

SSH 등 원격 접속 없이 서버 로그를 조회하는 방법 Read More »