SSH, SFTP, 원격데스크탑 등 서버에 대한 원격 접속 시에
인증 강화, 금칙 명령문 통제, 감사 추적 등을 수행하는 솔루션으로
서버에 대한 접근 제어(PAM) 뿐만 아니라 계정 관리(IM), 패스워드 관리(PM),
그리고 SSH 키 인증 및 관리 기능까지 한꺼번에 제공합니다.
시큐솔리드는
에이전트리스(Agent-Less) 방식의 서버 접근 제어 제품으로써, 대상 서버에 대한 에이전트나 라이브러리 설치 등 하등의 변경이 필요 없을 뿐만 아니라,
계정 유효성 및 패스워드 자동관리, 터미널 접속 및 파일 관리용 사용자 도구 등 원격 접속 및 관리에 필요한 일체의 기능을 내장하고 있습니다.
4대 기본기능
- ID/패스워드 로그인 지원
- OS계정 패스워드 자동 입력 지원
- SSH 키 로그인 지원
- IP, MacAdress 제한 지원
- 구글 및 마이크로소프트 Authenticator (OTP) 를 이용한 추가 인증 지원
- SMS, 바이오, 사내 메신저 등 커스텀 채널 연동 지원
- 역할 기반으로 서버 및 계정 접근 권한 관리
- 사용자와 역할 간 매핑 시 n:n 방식을 이용하여 여러 사용자의 그룹화와 한 사용자의 다중 역할을 동시 지원
- 명령문 사용 여부와 파일 접근 여부를 개별적으로 제어
- 작업 중 금칙 명령문 입력 시 실행 거부, 세션 종료, 재인증 요구 등 제어
- 화이트 리스트/블랙 리스트 방식 모두 지원
- 와일드카드 표현식과 정규표현식 모두 지원
- 모든 사용자 행위에 대해 유형, 시간, 대상,계정, IP 등 상세 내역을 감시,보관,검색,출력
- (+) SSH,TELNET 등 터미널 입출력 : 입출력 텍스트 + 타임스탬프
- (+) SFTP, FTP 등 파일 조작 : 행위 유형, 대상 파일 경로
- (+) 윈도우 원격 데스크탑 : 화면 동영상 녹화
5대 특장점
- 개별 대상 서버에 에이전트 설치 불필요
- 지원 프로토콜 : SSH, SFTP, TELNET, FTP, 윈도우 RDP
- 장점
- ① 대상 서버에 추가적인 자원 소모나 시스템 충돌 등 일체의 영향이 없음
- ② 대상 서버의 추가, 제거, 솔루션의 패치, 업그레이드 등 제반 관리가 용이
- 지정된 규칙에 따라 자동으로 서버 OS 계정 패스워드 변경
- 패스워드 자동변경이 불필요한 계정은 자동 패스워드 관리에서 제외
- SSH 키(key) 관리 및 변경 지원
- 장점
- ① 별도의 패스워드 관리 제품 도입 불필요
- ② 커스터마이징을 통해 3rd party 제품과 계정 패스워드 연동 가능
- 사용자 및 서버 OS 계정의 유효성을 사전 지정된 규칙에 따라 자동으로 관리
- 관리대상 : 계정 유효기간, 계정 미사용 기간, 패스워드 유효 기간, 인증 실패 횟수, 접속 허용 PC 의 IP, Mac Address
- 장점
- ① 수동적인 관리 노력 없이 계정관리 컴플라이언스 위반을 자동적으로 차단
- ② 사용자 계정 + 서버 OS 계정의 이중 검증 절차로 물 샐 틈 없는 유효성 관리 보장
- 터미널 에뮬레이터, 파일 탐색기, 업/다운로드, 뷰어, 파인더, 에디터 등 전용 작업 도구 내장
- 파일 및 폴더의 탐색, 업로드,다운로드, 생성, 삭제 뿐만 아니라 서버간 전송, 파일 내용 조회, 편집, 검색 등 자주 수행되는 작업들을 터미널 접속 없이 처리
- 사용자별 권한에 따라 프로그램 설정과 유저 인터페이스가 자동 조정되므로 별도의 사용자 설정 불필요
- C/S 프로그램으로 UI 의 응답시간이 빠르고 병렬 작업 수행이 용이
- 장점
- ① puTTY, SecureCRT, Filezilla 등 3rd Party 프로그램의 설치,운용 불필요
- ② 사용자 프로그램과 설정, 유저 인터페이스까지 중앙 집중식으로 관리, 통제
- 주의 사항
◎ SecureCRT, PuTTY, Filezilla 등 외부 프로그램은 연동이 불가합니다
- OS 레벨의 파일 접근 권한과, 표현식 기반 명령문 제어만으로는 불충분한 권한 관리 체계를 보완
- OS 에서 설정한 파일 접근 권한과 별개로 솔루션 자체에서 중앙 집중식으로 파일 접근 권한을 설정 및 관리
- 터미널 접속과 파일 접근 여부를 분리 지정. 터미널 접근을 막아서 명령문 사용을 차단 하면서도, 전용 작업 도구를 이용하여 실시간 로그 조회 등 필수 업무는 수행 가능
- 큐플랫과 연계 시 > 단순 읽기,쓰기 외에 저장, 복사, 다운로드,업로드 등 10종의 세부 권한과 사전결재 여부, 사전정의 Job 실행 등 더욱 정밀한 권한 관리 지원
- 장점
- ① 비인가자의 접근 차단 뿐만 아니라 정상 인가자의 권한 오남용까지 완벽하게 방지
- ② 단순한 접근 제어를 넘어서 정밀한 작업 권한 관리를 통해 완전한 직무 분리 달성
내장 사용자 도구
터미널 에뮬레이터
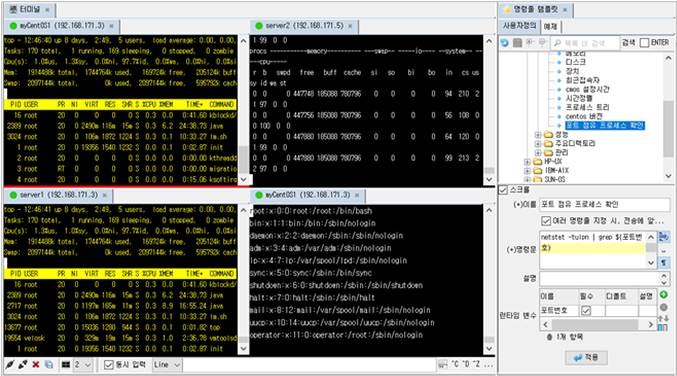
puTTY, SecureCRT 와 같은 터미널 에뮬레이터
– SSH, TELNET 지원
– VT100, VT320, ANSI 지원
– 다중 창 동시 입력 (Chat) : 접속 중인 모든 창에 같은 명령문이나 키 입력을 일괄 전송
– 명령문 템플릿 : 자주 쓰거나 길고 복잡한 명령문을 미리 저장해두고 선택만 하면 자동 입력
(단, MS 윈도우는 PC에 설치된 원격 데스크탑 클라이언트 사용)
파일 탐색기
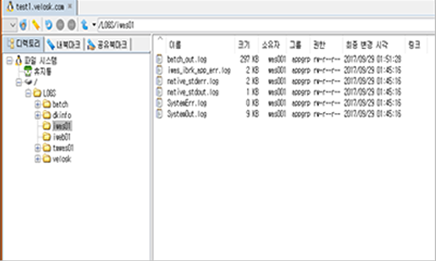
서버측 파일과 폴더를 빠르게 탐색하고 편리하게 전송 및 관리
– 파일 및 폴더의 업로드, 다운로드 뿐만 아니라 생성, 삭제, 복사, 이동, 속성 변경 및 서버간 전송까지 지원
– 드래그 드랍 실수에 의한 파일 및 폴더 이동 사고 방지 기능 내장
– 즐겨 찾기 및 목록 내 검색
파일 검색기
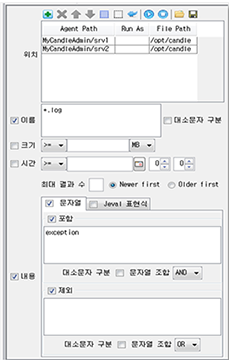
find 명령처럼 서버측 파일과 폴더를 다양한 조건으로 빠르게 검색
– 파일의 이름, 크기, 최종변경시각 뿐만 아니라 내용으로도 검색
– 한번 사용한 검색 조건은 설정 파일로 저장했다가 반복적으로 재사용
– 검색된 파일의 일부 또는 전부에 대해 탐색, 조회, 편집, 다운로드 등을 즉시 수행
텍스트 파일 뷰어
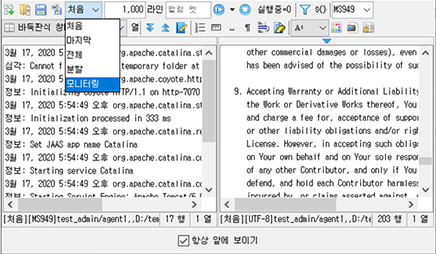
파일 다운로드 없이도 텍스트 파일의 내용을 다양한 방식으로 실시간 조회
– 모니터링 : tail –f 명령처럼 파일의 변경 내용을 지속적으로 조회
– 전체보기 : cat 명령처럼 파일의 모든 내용을 한번에 조회
– 분할보기 : more 나 less 명령처럼 대용량 파일을 일정 크기로 나누어 조회
– 필터링 : grep 명령처럼 특정 조건에 맞는 라인들만 조회
– 칼럼컷 : cut 명령처럼 파일 내 특정 범위의 칼럼들만 화면에 출력
텍스트 파일 에디터
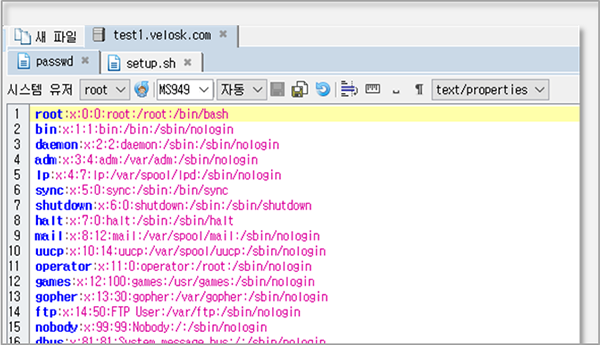
파일 다운로드나 업로드 없이 텍스트 파일의 내용을 온라인으로 즉시 편집, 저장
– 파일 종류에 따른 워드 하이라이팅
– 키워드 검색 및 변환
– 줄번호 표시 및 이동
– 조회 및 저장 시 텍스트 캐릭터셋(엔코딩) 지정
– 개행 문자 (CR/LF/^M) 확인, 처리, 변환
– 100 단계 의 Undo(Ctrl-Z) 와 Redo(Ctrl-Y)
◎ 주의 : SecureCRT, PuTTY, Filezilla 등 3rd Party 프로그램 사용 불가 ◎
시스템 구성
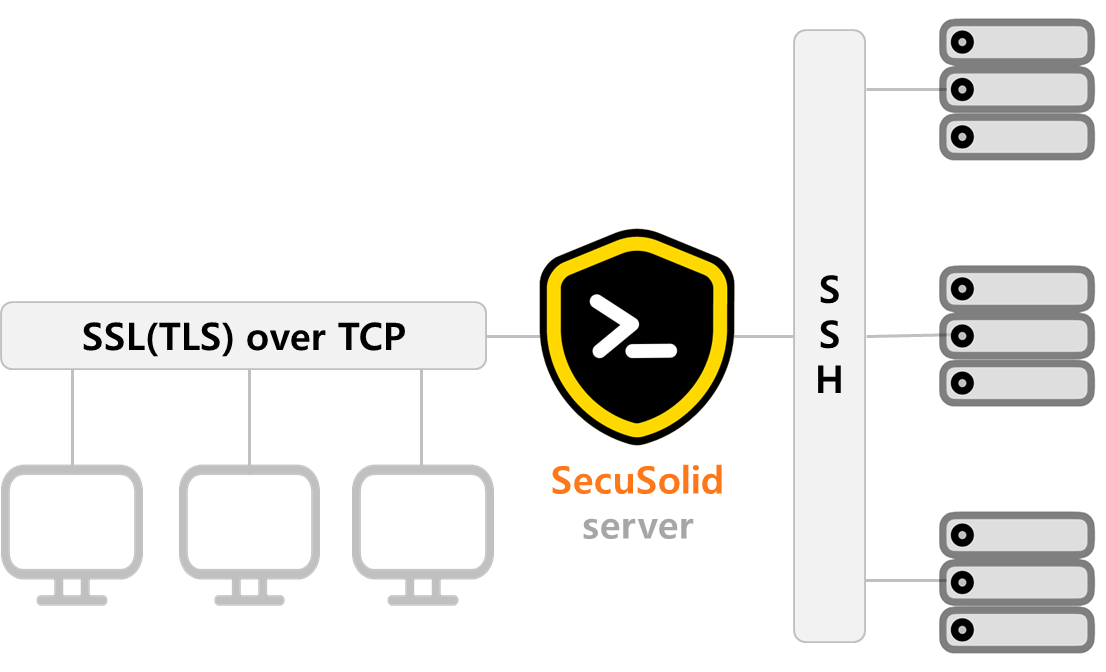
| 시큐솔리드 서버 + 사용자 프로그램으로 구성 |
| 시큐솔리드 서버 ▶ 사용자 정보, 권한 정보, 접속 정보 등 각종 설정 정보를 통합 관리 ▶ 사용자 프로그램과 대상 서버들 사이의 통신을 중계 ▶ 소프트웨어로써 어느 서버에나 설치 가능 ▶ 대상 서버의 개수가 늘어남에 따라 수평적인 용량 확장 가능 |
| 사용자 프로그램 ▶ 사용자 PC 에 설치되는 C/S 타입의 전용 클라이언트 프로그램 ▶ 스마트 업데이트 기능을 내장하여 중앙 집중식으로 설치하고 자동 패치 적용 ◎ SecureCRT, PuTTY, Filezilla 등 3rd Party 프로그램 사용 불가 |